Reisen, die dem Lebenszyklus Ihrer Mitarbeitenden folgen.
SCIM-Auto-Provisioning aus Ihrem IdP. SSO mit Okta, Azure AD und Google Workspace. Rollenbasierter Zugriff, der Ihr Organigramm abbildet. Reibungsloses Offboarding, das den Plattformzugriff entzieht und Guthaben zurückholt. Reise-Onboarding in Minuten statt Wochen.
Reise-Onboarding sollte Ihre Recruiting-Pipeline nicht ausbremsen.
Die meisten Enterprise-Reiseplattformen erfordern noch immer manuelles Onboarding. HR legt die neue Mitarbeiterin bzw. den neuen Mitarbeiter im HRIS an. Der Travel Manager erstellt das Profil in der Reiseplattform. Das Finanzteam weist eine Karte zu. Drei Systeme, drei Formulare, drei Genehmigungen. Neue Mitarbeitende warten 5–10 Tage, bevor sie eine Reise buchen können – lange nach dem ersten Arbeitstag.
Beim Offboarding ist es noch schlimmer. Wenn jemand das Unternehmen verlässt: Wer holt die ungenutzten Flugguthaben zurück? Wer entzieht den Zugriff? Wer storniert laufende Buchungen? Die meisten Unternehmen haben keinen definierten Prozess. Guthaben bleiben ungenutzt und verfallen. Ausscheidende Mitarbeitende behalten wochenlang Zugriff auf die Plattform.
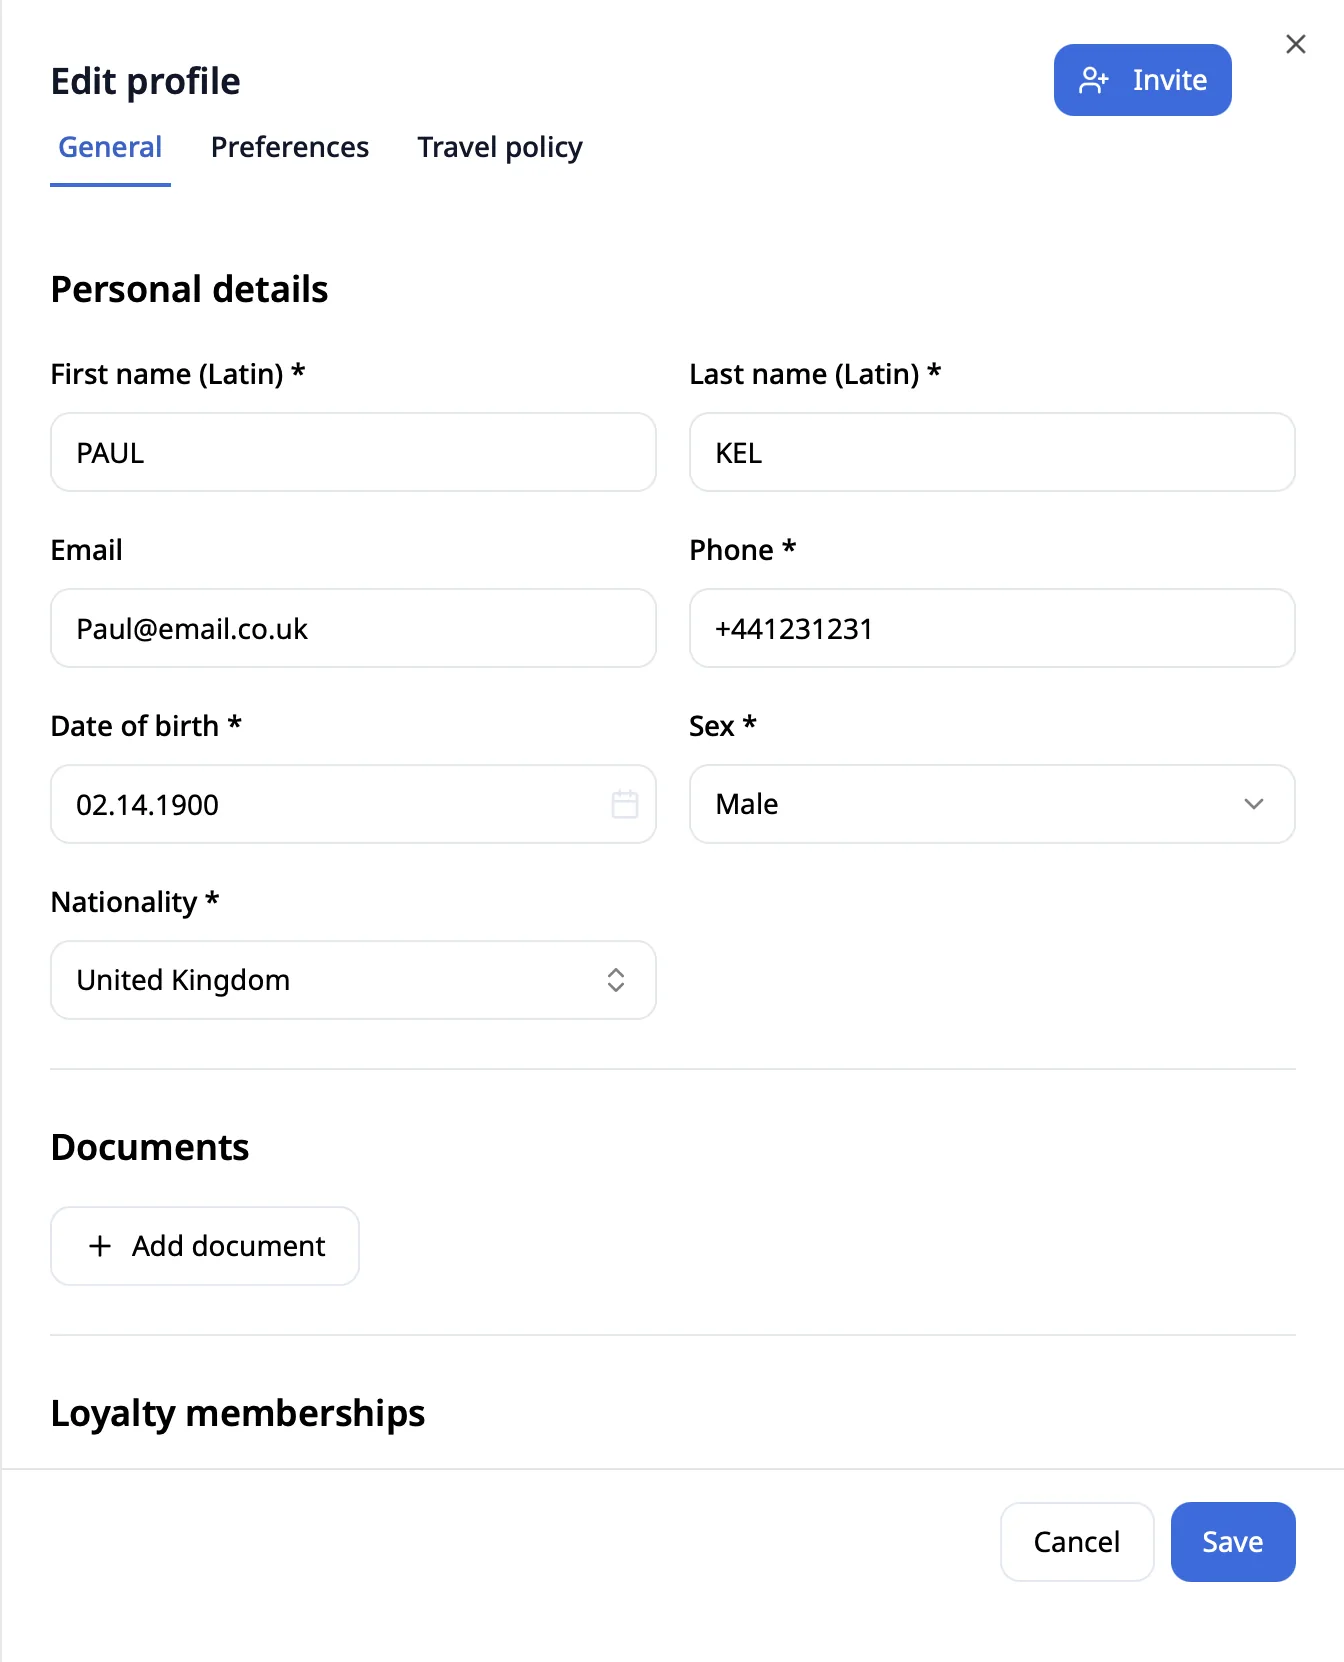
Travel Code provisioniert und deprovisioniert per SCIM 2.0 über Ihren IdP. Neue Mitarbeitende erscheinen im HRIS – der Reisezugang steht in Sekunden bereit, nicht in Tagen. Beim Offboarding werden Guthaben zurückgeholt, Zugriffe entzogen und laufende Buchungen zur Prüfung markiert. Travel Ops folgt People Ops – automatisch.
Typische Verzögerung beim Reise-Onboarding vom Startdatum bis zur ersten Buchung auf Legacy-Plattformen.
Durchschnittlicher Wert ungenutzter Flugguthaben beim Offboarding, wenn die Rückholung nicht automatisiert ist.
Durchschnittliche Dauer, die ausgeschiedene Mitarbeitende ohne SCIM noch Plattformzugriff behalten.
Reisen, die Ihre Organisation abbilden.
SCIM-2.0-Auto-Provisioning.
SCIM-2.0-Synchronisierung in Echtzeit mit Okta, Azure AD, Google Workspace, JumpCloud, OneLogin und jedem Standard-SCIM-Endpunkt. Neue Nutzer werden automatisch mit Rollenzuordnung angelegt. Gruppenmitgliedschaften steuern die Richtlinienzuweisung. Durchschnittliche Provisioning-Latenz: 3,6 s (p95).
SSO mit Ihrem IdP.
SAML 2.0 und OIDC werden unterstützt. Single Sign-on über Ihren IdP – dasselbe Login-Erlebnis wie im Rest Ihres Stacks. Conditional-Access-Richtlinien (MFA, Gerät, Netzwerk) werden auf IdP-Ebene durchgesetzt. Keine separaten Travel-Code-Passwörter, die Nutzer verwalten oder vergessen können.
Rollenbasierte Zugriffskontrolle.
Fünf Standardrollen (Traveler / Manager / Admin / Finance / Owner) plus benutzerdefinierte Rollen. IdP-Gruppen werden automatisch Rolle + Richtlinie + Kontierung (GL) zugeordnet. Abteilungswechsel, Beförderungen und Versetzungen werden nahtlos übernommen. Keine manuellen Rollenanpassungen.
Reibungsloses Offboarding.
Der Offboarding-Ablauf startet automatisch, sobald der IdP einen Nutzer als inaktiv markiert: Plattformzugriff wird entzogen, laufende Buchungen werden für die Führungskraft markiert, Spesenabrechnungen automatisch abgeschlossen, Guthaben zurückgeholt und dem Unternehmen neu zugeordnet. Das Audit-Log wird gemäß Ihrer Aufbewahrungsrichtlinie gespeichert.
Vom ersten bis zum letzten Tag, ohne Eingriff von HR.
Fangen neue Mitarbeitende an, ist der Reisezugang vor dem ersten Standup bereit. Wechselt jemand die Rolle, zieht die Richtlinie mit. Verlässt jemand das Unternehmen, wird der Zugang gesperrt und Guthaben fließen zurück. Alles über Ihren IdP, ganz ohne manuelle Schritte.
In Sekunden bereit.
HRIS legt neue Mitarbeitende an → IdP verteilt die Daten → SCIM-Event löst das Provisioning in Travel Code aus. Das Profil wird mit Rolle, Abteilung, Vorgesetzten und Kontierung (GL) aus den IdP-Attributen erstellt.
Rollen folgen Beförderungen.
Wenn sich Rolle oder Abteilung ändern, wird die IdP-Gruppenmitgliedschaft aktualisiert → die Richtlinie in Travel Code folgt innerhalb von Sekunden. Neue Genehmiger werden zugewiesen. Neue Schwellenwerte für Ausgaben außerhalb der Richtlinie greifen. Keine manuelle Neukonfiguration.
Zugriff entzogen, Guthaben zurückgeholt.
IdP markiert Nutzer als inaktiv → Travel Code entzieht den Plattformzugriff, markiert laufende Buchungen zur Prüfung durch die Führungskraft, schließt ausstehende Spesenabrechnungen ab und holt ungenutzte Flugguthaben zurück.
Audit-Trail erhalten.
Das Audit-Protokoll wird gemäß Ihrer Richtlinie zur Datenaufbewahrung gespeichert (Standard: 7 Jahre). Pro Region konfigurierbar für DSGVO oder branchenspezifische Compliance. Vollständiger Ereignisverlauf exportierbar pro Nutzer, pro Buchung und pro Transaktion.
Häufige Fragen aus HR und Operations.
Welche IdPs unterstützen Sie?
Native SCIM-2.0-Konnektoren für Okta, Azure AD (Microsoft Entra ID), Google Workspace, JumpCloud und OneLogin. Für eigene IdPs steht ein generischer SCIM-2.0-Endpunkt bereit. SAML 2.0 und OIDC werden für SSO unterstützt. Die Einrichtung dauert mit Ihrem IT-Team in der Regel 30–60 Minuten.
Wie funktioniert das Rollen-Mapping zwischen IdP-Gruppen und Travel Code?
Sie ordnen IdP-Gruppen in den Admin-Einstellungen Travel-Code-Rollen und -Richtlinien zu. Gängige Muster: Abteilungsgruppen → Richtlinienzuweisung; Hierarchiestufen → Schwellenwert für Buchungen außerhalb der Richtlinie; Kostenstellenattribute → Sachkontierung. Zuordnungen lassen sich ohne Codeänderungen anpassen.
Was passiert mit laufenden Buchungen, wenn jemand das Unternehmen verlässt?
Buchungen innerhalb von 30 Tagen vor Abreise werden für die Führungskraft markiert, mit drei Optionen: stornieren und erstatten, auf eine andere Person übertragen (sofern die Tarifbedingungen der Airline dies erlauben) oder in Guthaben umwandeln. Für Buchungen über 30 Tage hinaus gilt die vom Unternehmen konfigurierte Richtlinie. Das Audit-Protokoll hält jede Entscheidung fest.
Wie wird Guthaben beim Offboarding zurückgeholt?
Ungenutztes Flugguthaben auf den Namen der ausgeschiedenen Person wird markiert. Wo die Tarifbedingungen der Airline eine Übertragung erlauben (die meisten US-Inlandsairlines, einige Lufthansa-Tarife), wird das Guthaben dem Unternehmenspool zugeordnet. Wo keine Übertragung möglich ist, wird das Guthaben nachverfolgt und innerhalb seiner Gültigkeit für die nächste Buchung auf denselben Mitarbeiternamen genutzt.
Erleben Sie Provisioning über Ihren IdP.
30-minütige Demo mit Ihrem IT-Team – bringen Sie Ihren IdP mit, und wir richten SCIM live während des Gesprächs ein.