Viaggi che seguono il ciclo di vita dei Suoi dipendenti.
Provisioning automatico SCIM dal vostro IdP. SSO con Okta, Azure AD, Google Workspace. Accesso basato sui ruoli che rispecchia il vostro organigramma. Offboarding senza intoppi che revoca l'accesso alla piattaforma e recupera i crediti residui. Onboarding ai viaggi in pochi minuti, non in settimane.
L'onboarding di viaggio non deve rallentare il Suo processo di assunzione.
La maggior parte delle piattaforme di viaggio enterprise richiede ancora un onboarding manuale. L'HR inserisce il nuovo assunto nell'HRIS. Il travel manager crea il profilo nella piattaforma di viaggio. Il reparto finanza assegna una carta. Tre sistemi, tre moduli, tre approvazioni. I nuovi assunti aspettano 5–10 giorni prima di poter prenotare una trasferta, ben oltre il primo giorno di lavoro.
L'offboarding è ancora peggio. Quando una persona lascia l'azienda, chi recupera i suoi crediti voli inutilizzati? Chi rimuove i suoi accessi? Chi annulla le prenotazioni in corso? La maggior parte delle aziende non ha un processo definito. I crediti restano inutilizzati e scadono. I dipendenti in uscita mantengono l'accesso alla piattaforma per settimane.
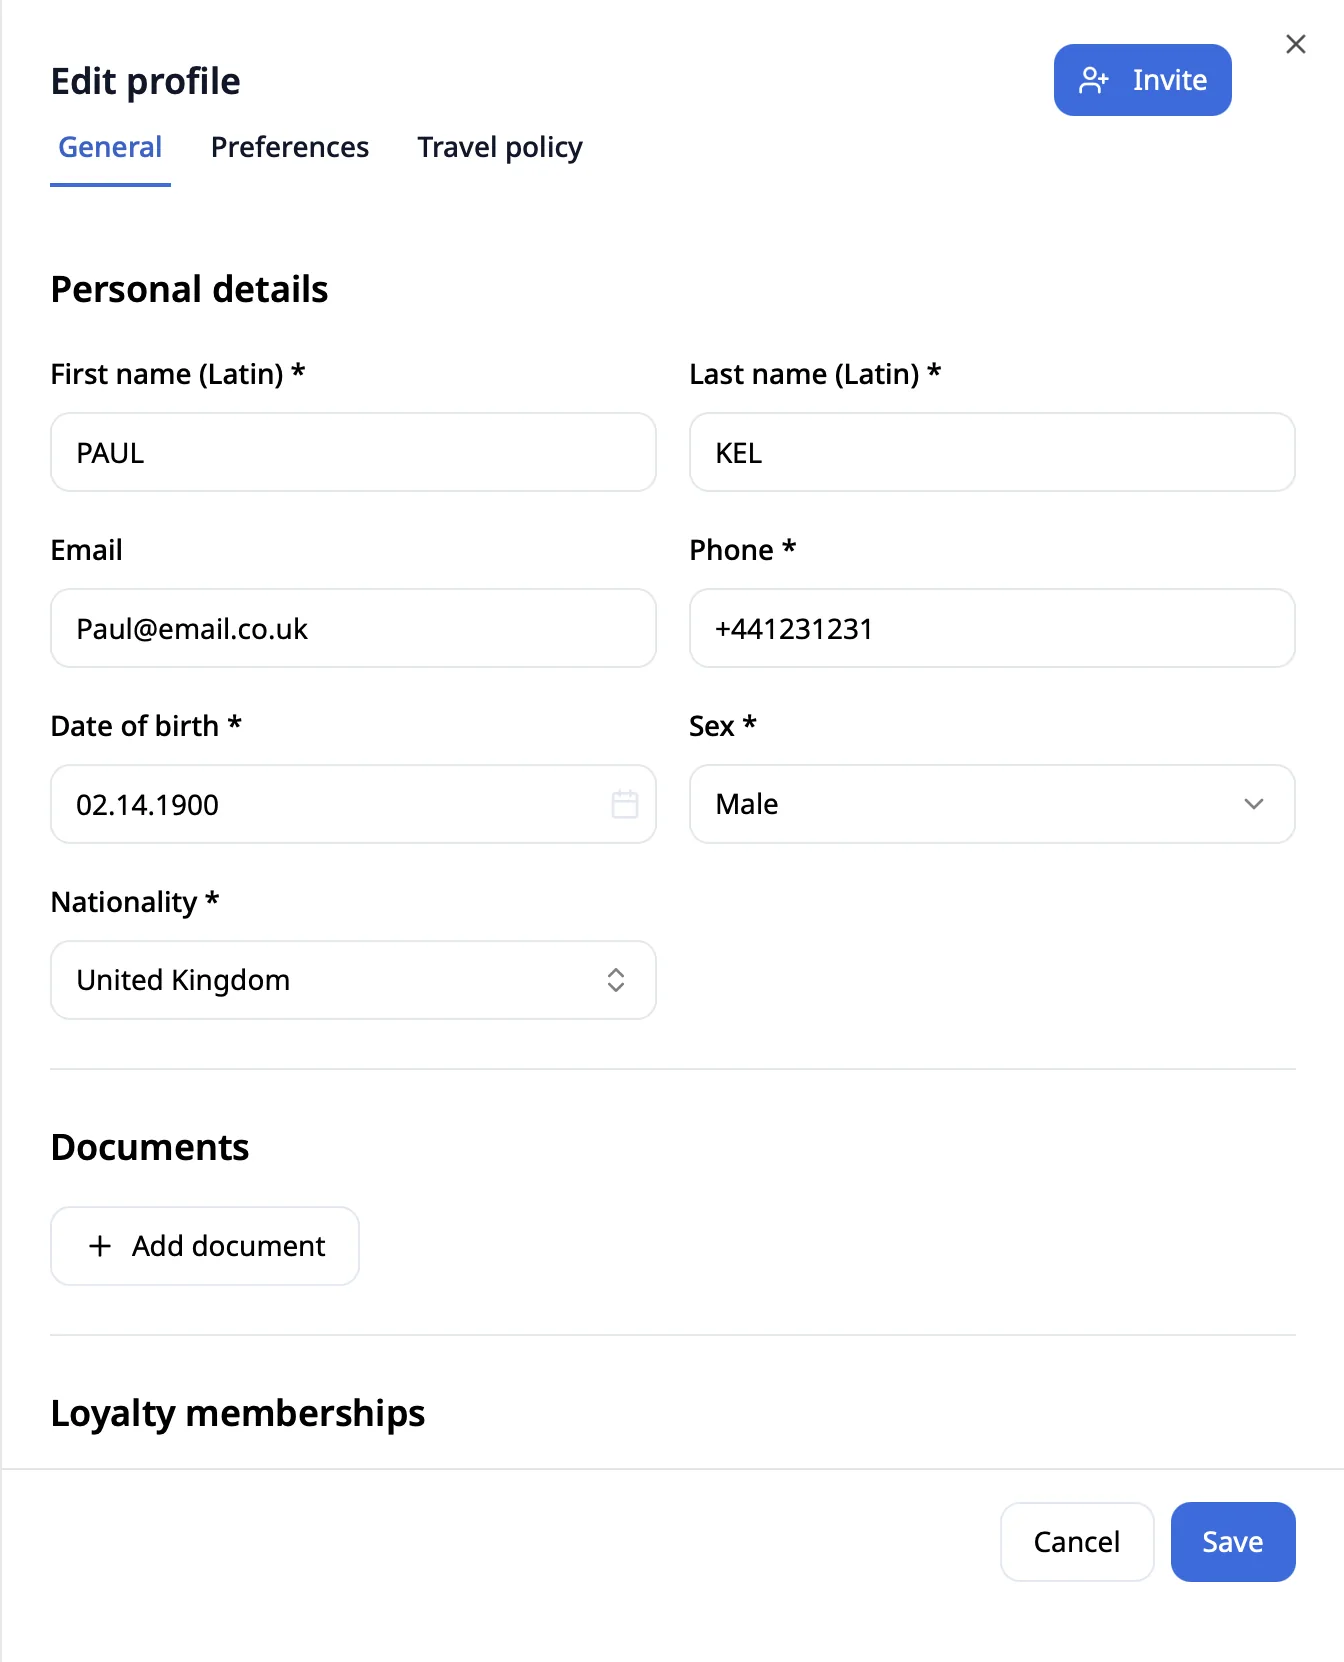
Travel Code gestisce provisioning e deprovisioning tramite SCIM 2.0 con il Suo IdP. Un nuovo assunto compare nell'HRIS: l'accesso ai viaggi è pronto in pochi secondi, non in giorni. Un dipendente in uscita: crediti recuperati, accesso revocato, prenotazioni in corso segnalate per la verifica. Le operations di viaggio seguono le people operations, in automatico.
Ritardo tipico dell'onboarding di viaggio, dalla data di assunzione alla prima prenotazione, sulle piattaforme tradizionali.
Valore medio dei crediti voli inutilizzati all'offboarding quando il recupero non è automatizzato.
Durata media di mantenimento dell'accesso alla piattaforma per i dipendenti in uscita senza SCIM.
Viaggi che rispecchiano la Sua organizzazione.
Auto-provisioning SCIM 2.0.
Sincronizzazione SCIM 2.0 in tempo reale con Okta, Azure AD, Google Workspace, JumpCloud, OneLogin e qualsiasi endpoint SCIM standard. I nuovi utenti vengono creati automaticamente con la mappatura dei ruoli. L'appartenenza ai gruppi determina l'assegnazione delle policy. Latenza media di provisioning: 3,6 s p95.
SSO con il Suo IdP.
Supporto per SAML 2.0 e OIDC. Single sign-on dal vostro IdP: la stessa esperienza di login del resto del vostro stack. Policy di accesso condizionale (MFA, dispositivo, rete) applicate a livello di IdP. Nessuna password Travel Code separata da gestire o dimenticare.
Accessi basati sui ruoli.
Cinque livelli di ruolo predefiniti (Viaggiatore / Manager / Admin / Finance / Owner) più ruoli personalizzati. Mappatura automatica dei gruppi IdP → ruolo + policy + codifica contabile. Cambi di reparto, promozioni e trasferimenti vengono recepiti in automatico. Nessun aggiornamento manuale dei ruoli.
Offboarding senza intoppi.
Il flusso di offboarding parte in automatico quando l'IdP segna l'utente come inattivo: accesso alla piattaforma revocato, prenotazioni in corso segnalate al manager, note spese finalizzate automaticamente, crediti residui recuperati e riassegnati all'azienda. Registro di audit conservato secondo la policy di conservazione aziendale.
Dal primo all'ultimo giorno, senza interventi dell'HR.
Quando entra un nuovo assunto, l'accesso ai viaggi è pronto prima del suo primo standup. Quando qualcuno cambia ruolo, la policy lo segue. Quando lascia l'azienda, l'accesso si chiude e i crediti rientrano. Tutto dal Suo IdP, senza passaggi manuali.
Attivo in pochi secondi.
L'HRIS aggiunge il nuovo assunto → l'IdP propaga la modifica → l'evento SCIM avvia il provisioning in Travel Code. Profilo creato con ruolo, reparto, manager e codifica contabile ereditati dagli attributi dell'IdP.
Il ruolo segue la promozione.
Quando una persona cambia ruolo o reparto, l'appartenenza ai gruppi dell'IdP si aggiorna → la policy di Travel Code si aggiorna in pochi secondi. Nuovo approvatore assegnato. Nuove soglie fuori policy applicate. Nessuna riconfigurazione manuale.
Accesso revocato, crediti recuperati.
L'IdP segna l'utente come inattivo → Travel Code: revoca l'accesso alla piattaforma, segnala le prenotazioni in corso per la verifica del manager, finalizza le note spese in sospeso, recupera i crediti voli inutilizzati.
Audit trail conservato.
Il registro di audit viene conservato secondo la Sua policy di data retention (impostazione predefinita: 7 anni). Configurabile per regione per la conformità al GDPR o a normative di settore. Cronologia completa degli eventi esportabile per utente, prenotazione e transazione.
Le domande più frequenti di HR e Ops.
Quali IdP supportate?
Connettori SCIM 2.0 nativi per Okta, Azure AD (Microsoft Entra ID), Google Workspace, JumpCloud e OneLogin. Endpoint SCIM 2.0 generico disponibile per IdP personalizzati. SAML 2.0 e OIDC supportati per il SSO. Configurazione in genere in 30–60 minuti con il Suo team IT.
Come funziona la mappatura dei ruoli tra i gruppi dell'IdP e Travel Code?
Nelle impostazioni di amministrazione si associano i gruppi dell'IdP ai ruoli e alle policy di Travel Code. Schemi comuni: gruppi per reparto → assegnazione della policy; gruppi per seniority → soglia OOP; attributi del centro di costo → codifica GL. Le mappature si aggiornano senza modifiche al codice.
Che cosa succede alle prenotazioni in corso quando un dipendente lascia l'azienda?
Le prenotazioni con partenza entro 30 giorni vengono segnalate al manager con tre opzioni: annullare e rimborsare, trasferire a un altro dipendente (dove le regole del vettore lo consentono) o convertire in credito. Le prenotazioni oltre i 30 giorni seguono la policy configurata dall'azienda. Il registro di audit traccia ogni decisione presa.
Come vengono recuperati i crediti all'offboarding?
I crediti di volo non utilizzati intestati al dipendente in uscita vengono segnalati. Dove le regole del vettore consentono il trasferimento (la maggior parte dei vettori nazionali USA, alcune tariffe Lufthansa), i crediti vengono riassegnati al pool aziendale. Dove il trasferimento non è consentito, i crediti vengono monitorati e utilizzati per la prenotazione successiva a nome dello stesso dipendente entro il periodo di validità del credito.
Scopra il provisioning con il Suo IdP.
Demo di 30 minuti con il Suo team IT: porti il Suo IdP e configureremo SCIM dal vivo durante la chiamata.