Viagens que acompanham o ciclo de vida dos seus colaboradores.
Provisionamento automático via SCIM a partir do seu IdP. SSO com Okta, Azure AD e Google Workspace. Acesso baseado em funções que reflete o seu organograma. Offboarding sem fricção que revoga o acesso à plataforma e recupera saldos de crédito. Onboarding de viagens medido em minutos, não em semanas.
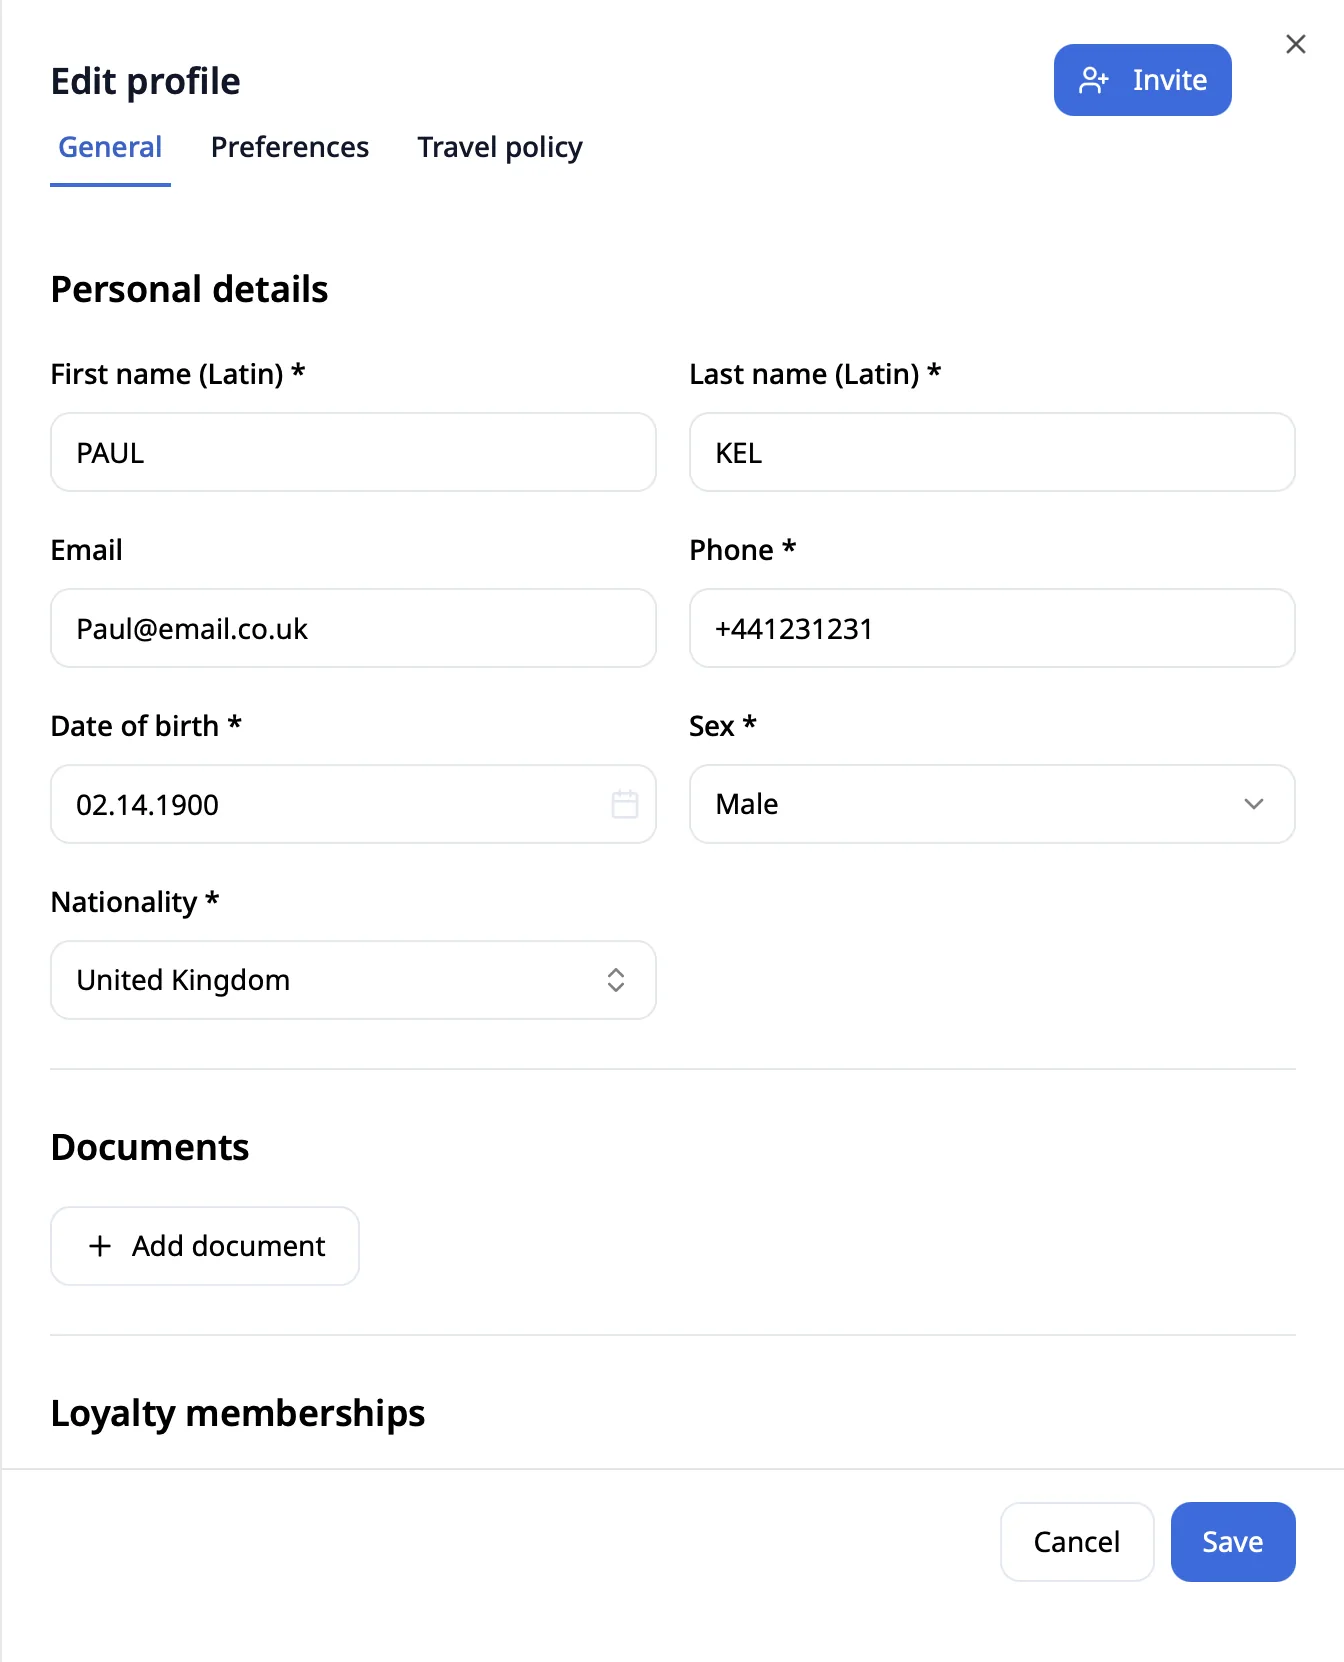
O onboarding de viagens não deve atrasar o seu pipeline de contratação.
A maioria das plataformas de viagens corporativas ainda exige onboarding manual. O RH adiciona o novo colaborador ao HRIS. O gestor de viagens cria o perfil na plataforma de viagens. A equipa financeira atribui um cartão. Três sistemas, três formulários, três aprovações. Os novos colaboradores esperam de 5 a 10 dias até poderem reservar uma viagem, muito depois do primeiro dia de trabalho.
O offboarding é pior. Quando alguém sai, quem recupera os créditos de voo não utilizados? Quem remove o acesso? Quem cancela as reservas em curso? A maioria das empresas não tem um processo definido. Os créditos ficam parados e expiram. Os colaboradores que saem mantêm o acesso à plataforma durante semanas.
A Travel Code faz o provisionamento e o desprovisionamento via SCIM 2.0 com o seu IdP. O novo colaborador aparece no HRIS e o acesso a viagens fica pronto em segundos, não em dias. Colaborador desligado: créditos recuperados, acesso revogado, reservas em curso sinalizadas para revisão. As operações de viagens acompanham as operações de pessoas, de forma automática.
Atraso típico de onboarding de viagens, da data de início até à primeira reserva, em plataformas legadas.
Valor médio de créditos de voo não utilizados no offboarding quando a recuperação não é automática.
Tempo médio durante o qual colaboradores que saíram da empresa mantêm acesso à plataforma, sem SCIM.
Viagens que refletem a sua organização.
Provisionamento SCIM 2.0.
Sincronização SCIM 2.0 em tempo real com Okta, Azure AD, Google Workspace, JumpCloud, OneLogin e qualquer endpoint SCIM padrão. Novos utilizadores provisionados automaticamente com mapeamento de funções. A pertença a grupos define a atribuição de política. Latência média de provisionamento: 3,6 s p95.
SSO com o seu IdP.
Compatível com SAML 2.0 e OIDC. Single sign-on a partir do seu IdP, com a mesma experiência de login do resto da sua stack. Políticas de acesso condicional (MFA, dispositivo, rede) aplicadas na camada do IdP. Sem palavras-passe separadas da Travel Code para os utilizadores gerirem ou esquecerem.
Acesso baseado em funções.
Cinco níveis de função predefinidos (Viajante / Gestor / Admin / Financeiro / Proprietário), além de funções personalizadas. Mapeie grupos do IdP → função + política + codificação contabilística (GL) automaticamente. Mudanças de departamento, promoções e transferências são refletidas automaticamente. Sem atualizações manuais de funções.
Offboarding sem fricção.
O fluxo de offboarding é executado automaticamente quando o IdP marca o utilizador como inativo: acesso à plataforma revogado, reservas em curso sinalizadas ao gestor, submissões de despesas finalizadas automaticamente, saldos de crédito recuperados e reatribuídos à empresa. Registo de auditoria mantido conforme a sua política de retenção.
Do primeiro ao último dia, sem intervenção do RH.
Quando um novo colaborador entra, o acesso a viagens fica pronto antes da sua primeira reunião diária. Quando alguém muda de função, a política acompanha. Quando sai, o acesso é encerrado e os créditos regressam. Tudo a partir do seu IdP, sem passos manuais.
Ativado em segundos.
O HRIS adiciona o novo colaborador → o IdP propaga → o evento SCIM aciona o provisionamento na Travel Code. Perfil criado com função, departamento, gestor e codificação contabilística (GL) herdados dos atributos do IdP.
Funções seguem as promoções.
Quando alguém muda de função ou departamento, a pertença a grupos do IdP é atualizada → a política da Travel Code é atualizada em segundos. Novo aprovador atribuído. Novos limites da política aplicados. Sem reconfiguração manual.
Acesso revogado, créditos recuperados.
O IdP marca o utilizador como inativo → a Travel Code: revoga o acesso à plataforma, sinaliza as reservas em curso para revisão do gestor, finaliza as submissões de despesas pendentes e recupera os créditos de voo não utilizados.
Auditoria conservada.
O registo de auditoria é conservado de acordo com a sua política de retenção de dados (predefinição: 7 anos). Configurável por região para conformidade com o RGPD ou com requisitos setoriais. Histórico completo de eventos exportável por utilizador, por reserva e por transação.
Perguntas frequentes de RH e Operações.
Quais IdPs vocês suportam?
Conectores SCIM 2.0 nativos para Okta, Azure AD (Microsoft Entra ID), Google Workspace, JumpCloud e OneLogin. Endpoint SCIM 2.0 genérico disponível para IdPs personalizados. SAML 2.0 e OIDC compatíveis para SSO. Configuração normalmente concluída em 30 a 60 minutos com a sua equipa de TI.
Como funciona o mapeamento de funções entre os grupos do IdP e o Travel Code?
Mapeia os grupos do IdP para funções e políticas do Travel Code nas definições de administração. Padrões comuns: grupos de departamento → atribuição de política; grupos de senioridade → limite fora da política; atributos de centro de custo → codificação contabilística. Os mapeamentos podem ser atualizados sem alterações de código.
O que acontece às reservas em curso quando um colaborador deixa a empresa?
As reservas com partida nos próximos 30 dias são sinalizadas ao gestor, com três opções: cancelar e reembolsar, transferir para outro colaborador (quando as regras da transportadora o permitirem) ou converter em crédito. As reservas com partida a mais de 30 dias seguem a política configurada pela empresa. O registo de auditoria documenta cada decisão tomada.
Como são recuperados os créditos na saída de um colaborador?
Os créditos de voo não utilizados em nome do colaborador desvinculado são sinalizados. Quando as regras da companhia aérea permitem a transferência (a maioria das companhias aéreas nos voos domésticos dos EUA e algumas tarifas da Lufthansa), os créditos são reatribuídos ao pool da empresa. Quando as regras não permitem, os créditos são monitorizados e utilizados na próxima reserva em nome do mesmo colaborador, dentro do prazo de validade do crédito.
Veja o provisionamento com o seu IdP.
Demo de 30 minutos com a sua equipa de TI — traga o seu IdP e configuramos o SCIM em direto durante a chamada.