Podróże, które podążają za cyklem życia pracownika.
Automatyczny provisioning SCIM z Państwa IdP. SSO z Okta, Azure AD i Google Workspace. Dostęp oparty na rolach, odzwierciedlający strukturę organizacyjną. Sprawny offboarding, który odbiera dostęp do platformy i odzyskuje niewykorzystane środki. Wdrożenie pracowników do podróży służbowych trwa minuty, nie tygodnie.
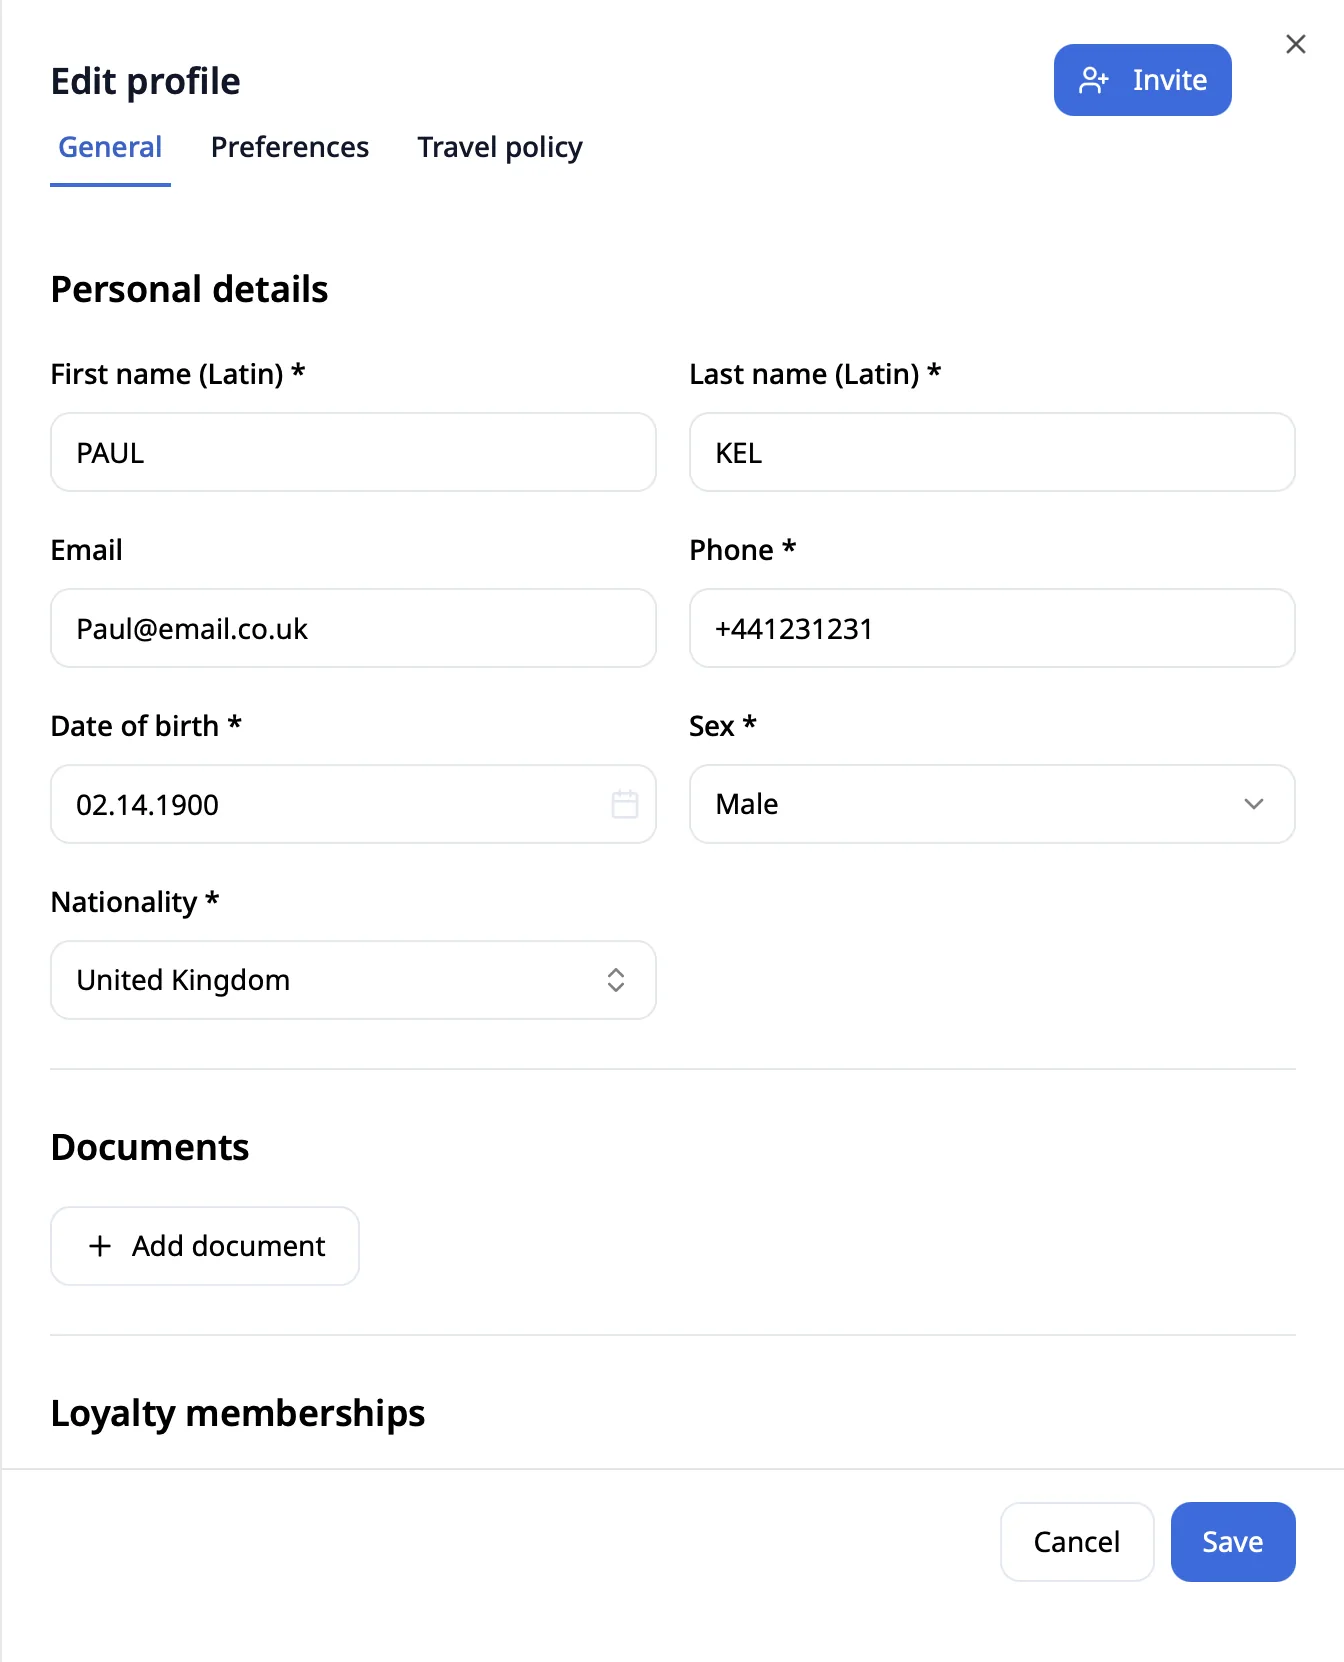
Wdrażanie pracowników do podróży służbowych nie powinno spowalniać rekrutacji.
Większość korporacyjnych platform podróżniczych nadal wymaga ręcznego wdrażania nowych pracowników. HR dodaje nowego pracownika do systemu HRIS. Travel manager tworzy profil w platformie podróżniczej. Dział finansowy przypisuje kartę. Trzy systemy, trzy formularze, trzy akceptacje. Nowi pracownicy czekają 5–10 dni, zanim będą mogli zarezerwować podróż — długo po pierwszym dniu pracy.
Offboarding wygląda jeszcze gorzej. Gdy ktoś odchodzi, kto odzyska jego niewykorzystane środki na loty? Kto odbierze mu dostęp? Kto anuluje trwające rezerwacje? Większość firm nie ma zdefiniowanego procesu. Środki leżą niewykorzystane i wygasają. Odchodzący pracownicy zachowują dostęp do platformy przez wiele tygodni.
Travel Code realizuje provisioning i deprovisioning przez SCIM 2.0 z Państwa IdP. Nowy pracownik pojawia się w HRIS — dostęp do podróży jest gotowy w kilka sekund, nie dni. Odchodzący pracownik — środki odzyskane, dostęp odebrany, trwające rezerwacje oznaczone do weryfikacji. Operacje podróżnicze podążają za operacjami kadrowymi — automatycznie.
Typowe opóźnienie wdrożenia pracownika do podróży służbowych: od daty rozpoczęcia pracy do pierwszej rezerwacji na starszych platformach.
Średnia wartość niewykorzystanych środków na loty przy offboardingu, gdy ich odzyskiwanie nie jest zautomatyzowane.
Średni czas, przez jaki odchodzący pracownicy zachowują dostęp do platformy, gdy nie wdrożono SCIM.
Podróże odzwierciedlające Państwa organizację.
Auto-provisioning SCIM 2.0.
Synchronizacja SCIM 2.0 w czasie rzeczywistym z Okta, Azure AD, Google Workspace, JumpCloud, OneLogin i dowolnym standardowym endpointem SCIM. Nowi użytkownicy są tworzeni automatycznie z mapowaniem ról. Członkostwo w grupach określa przypisanie polityki. Średnie opóźnienie provisioningu: 3,6 s p95.
SSO z Państwa IdP.
Obsługa SAML 2.0 i OIDC. Logowanie jednokrotne przez Państwa IdP — takie samo jak w pozostałych narzędziach. Polityki dostępu warunkowego (MFA, urządzenie, sieć) egzekwowane na poziomie IdP. Użytkownicy nie muszą zarządzać osobnymi hasłami do Travel Code ani ich pamiętać.
Dostęp oparty na rolach.
Pięć domyślnych poziomów ról (Podróżujący / Menedżer / Administrator / Finanse / Właściciel) oraz role niestandardowe. Automatyczne mapowanie grup IdP → rola + polityka + kodowanie GL. Zmiany działu, awanse i przeniesienia są uwzględniane automatycznie. Bez ręcznej aktualizacji ról.
Sprawny offboarding.
Proces offboardingu uruchamia się automatycznie, gdy IdP oznaczy użytkownika jako nieaktywnego: dostęp do platformy zostaje odebrany, trwające rezerwacje oznaczone dla przełożonego, rozliczenia wydatków automatycznie sfinalizowane, a salda kredytowe odzyskane i przypisane do firmy. Dziennik audytu przechowywany zgodnie z Państwa polityką retencji.
Od pierwszego do ostatniego dnia, bez udziału HR.
Gdy dołącza nowy pracownik, dostęp do podróży jest gotowy przed jego pierwszym standupem. Gdy ktoś zmienia rolę, polityka podąża za nim. Gdy odchodzi, dostęp zostaje zamknięty, a środki wracają do firmy. Wszystko z poziomu Państwa IdP, bez ręcznych kroków.
Gotowe w kilka sekund.
HRIS dodaje nowego pracownika → IdP propaguje zmianę → zdarzenie SCIM uruchamia provisioning w Travel Code. Profil powstaje z rolą, działem, przełożonym i kodowaniem GL dziedziczonymi z atrybutów IdP.
Role zmieniają się z awansem.
Gdy ktoś zmienia rolę lub dział, członkostwo w grupie IdP się aktualizuje → polityka w Travel Code zmienia się w ciągu kilku sekund. Przypisywany jest nowy akceptujący. Stosowane są nowe progi dla wydatków niezgodnych z polityką. Bez ręcznej rekonfiguracji.
Dostęp odebrany, środki odzyskane.
IdP oznacza użytkownika jako nieaktywnego → Travel Code: odbiera dostęp do platformy, oznacza trwające rezerwacje do weryfikacji przez przełożonego, finalizuje oczekujące rozliczenia wydatków i odzyskuje niewykorzystane środki na loty.
Ślad audytu zostaje.
Dziennik audytu jest przechowywany zgodnie z Państwa polityką retencji danych (domyślnie: 7 lat). Możliwość konfiguracji dla poszczególnych regionów pod kątem RODO lub wymogów branżowych. Pełna historia zdarzeń do wyeksportowania dla każdego użytkownika, rezerwacji i transakcji.
Najczęstsze pytania HR i Ops.
Które IdP obsługujecie?
Natywne konektory SCIM 2.0 dla Okta, Azure AD (Microsoft Entra ID), Google Workspace, JumpCloud i OneLogin. Dla niestandardowych IdP dostępny jest generyczny endpoint SCIM 2.0. Obsługujemy SAML 2.0 i OIDC dla SSO. Konfiguracja zajmuje zwykle 30–60 minut z udziałem Państwa zespołu IT.
Jak działa mapowanie ról między grupami IdP a Travel Code?
Grupy IdP mapują Państwo na role i polityki Travel Code w ustawieniach administratora. Typowe schematy: grupy działów → przypisanie polityki; grupy stanowisk → próg OOP; atrybuty MPK → księgowanie GL. Mapowania można aktualizować bez zmian w kodzie.
Co dzieje się z trwającymi rezerwacjami, gdy pracownik odchodzi z firmy?
Rezerwacje z terminem wylotu w ciągu 30 dni są oznaczane dla przełożonego z trzema opcjami: anulowanie i zwrot środków, przeniesienie na innego pracownika (jeśli pozwalają na to zasady przewoźnika) lub zamiana na voucher. Rezerwacje na termin późniejszy niż 30 dni podlegają polityce skonfigurowanej przez firmę. Dziennik audytu rejestruje każdą decyzję.
Jak odzyskiwane są kredyty podróżne przy odejściu pracownika?
Niewykorzystane vouchery lotnicze wystawione na nazwisko odchodzącego pracownika są oznaczane. Tam, gdzie zasady przewoźnika dopuszczają przeniesienie (większość amerykańskich przewoźników krajowych, niektóre taryfy Lufthansy), vouchery są przypisywane do puli firmy. Tam, gdzie przeniesienie nie jest możliwe, vouchery są śledzone i wykorzystywane przy kolejnej rezerwacji na to samo nazwisko w okresie ich ważności.
Zobacz provisioning przez Państwa IdP.
30-minutowe demo z Państwa zespołem IT — wystarczy dostęp do Państwa IdP, a SCIM skonfigurujemy na żywo podczas rozmowy.